फ्रांस में ब्लड बैंक का सिस्टम हैक, खून गर्म करने की कोशिश
 news desk MPcg
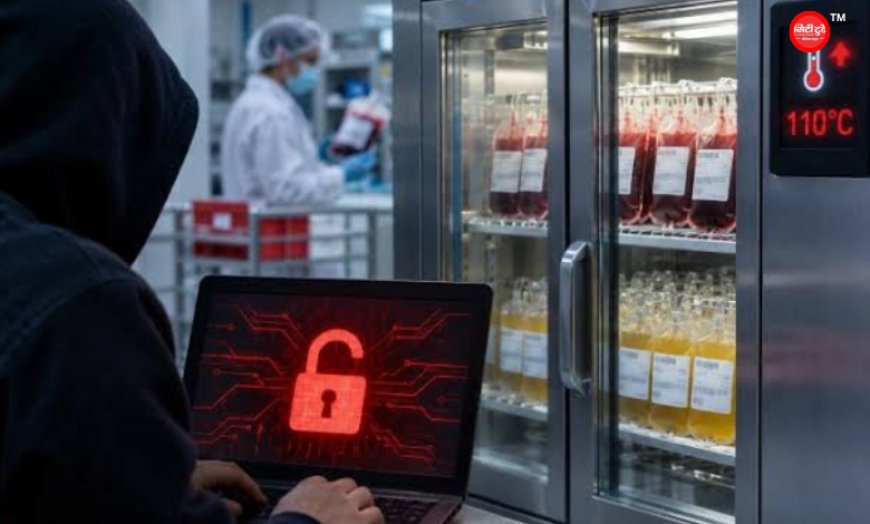
पेरिस। फ्रांस में साइबर हैकर्स ने स्वास्थ्य व्यवस्था से जुड़े एक संवेदनशील ब्लड बैंक के कोल्ड स्टोरेज सिस्टम को निशाना बनाया है। एक नवंबर की रात हुए इस साइबर हमले में हैकर्स ने ब्लड स्टोरेज फ्रीजर का तापमान माइनस 30 डिग्री सेल्सियस से बढ़ाकर 110 डिग्री सेल्सियस तक करने की कोशिश की। हालांकि, समय रहते अलार्म सिस्टम ने तापमान में असामान्य बदलाव पकड़ लिया और कर्मचारियों ने तुरंत कार्रवाई की। इससे फ्रीजर में रखे खून और प्लाज्मा के नमूनों को नुकसान होने से बचा लिया गया।
फ्रांस में इस घटना ने स्वास्थ्य सेवाओं से जुड़े साइबर सुरक्षा इंतजामों पर गंभीर सवाल खड़े कर दिए हैं। खास बात यह है कि हैकर्स ने सिस्टम तक पहुंच बनाने के लिए किसी जटिल तकनीक के बजाय उपकरण में मौजूद पुराने डिफॉल्ट पासवर्ड का इस्तेमाल किया था।
डिफॉल्ट पासवर्ड से हैकर्स ने बनाई पहुंच
फ्रांस के साप्ताहिक अखबार 'ले कनार आंचेने' ने सबसे पहले इस साइबर हमले की जानकारी सार्वजनिक की। रिपोर्ट के मुताबिक, ब्लड बैंक के कोल्ड स्टोरेज सिस्टम में सेंध लगाने के लिए डिफॉल्ट पासवर्ड का इस्तेमाल किया गया।
डिफॉल्ट पासवर्ड वह पासवर्ड होता है, जो किसी मशीन या सॉफ्टवेयर में कंपनी की तरफ से पहले से सेट रहता है। उपकरण लगाने के बाद यदि उसे बदला नहीं जाता, तो साइबर अपराधी उसी पुराने पासवर्ड के जरिए सिस्टम तक पहुंच बनाने की कोशिश कर सकते हैं।
इस मामले में भी इसी तरह की सुरक्षा कमजोरी सामने आई है। इंटरनेट से जुड़े तापमान नियंत्रण सिस्टम का इस्तेमाल करते हुए हैकर्स ने फ्रीजर की सेटिंग बदलने का प्रयास किया।
अलार्म सिस्टम ने समय रहते पकड़ी गड़बड़ी
फ्रांस में ब्लड बैंक का संचालन करने वाली संस्था फ्रेंच ब्लड एस्टैब्लिशमेंट (EFS) ने बताया कि कोल्ड स्टोरेज में लगे निगरानी और अलार्म सिस्टम ने तापमान में असामान्य बदलाव को तुरंत पहचान लिया था।
इसके बाद कर्मचारियों ने जरूरी कदम उठाए और फ्रीजर में रखे प्लाज्मा को सुरक्षित दूसरी जगह भेज दिया। संस्था के अनुसार, समय रहते कार्रवाई होने से ब्लड और प्लाज्मा के नमूनों को कोई नुकसान नहीं हुआ।
यह घटना इसलिए भी गंभीर है क्योंकि ब्लड बैंक में रखे रक्त और प्लाज्मा को निर्धारित तापमान पर सुरक्षित रखना जरूरी होता है। तापमान में गड़बड़ी होने पर इनकी गुणवत्ता और उपयोगिता प्रभावित हो सकती है।
इंटरनेट से जुड़े फ्रीजर बने साइबर हमले का निशाना
सुपरमार्केट, अस्पतालों और कोल्ड स्टोरेज सेंटरों में तापमान नियंत्रित करने के लिए इलेक्ट्रॉनिक कंट्रोलर लगाए जाते हैं। इनकी मदद से उपकरणों की निगरानी और तापमान में बदलाव किया जाता है।
कई आधुनिक सिस्टम इंटरनेट से जुड़े होते हैं, ताकि तकनीकी कर्मचारी दूर बैठकर भी उनकी जांच और मरम्मत कर सकें। लेकिन यदि इन उपकरणों में कमजोर पासवर्ड या पुराने सॉफ्टवेयर का इस्तेमाल हो रहा है, तो हैकर्स इनके नियंत्रण तक पहुंच बना सकते हैं।
फ्रांस की सरकारी साइबर सुरक्षा एजेंसी CERT-FR ने 12 अक्टूबर को ही रेफ्रिजरेशन कंट्रोलर पर साइबर हमलों को लेकर चेतावनी जारी की थी। एजेंसी ने बताया था कि कई उपकरण सीधे इंटरनेट पर उपलब्ध थे और उनमें पुराने सॉफ्टवेयर तथा डिफॉल्ट पासवर्ड जैसी सुरक्षा कमजोरियां मौजूद थीं।
यूरोप में पहले भी फ्रीजर सिस्टम पर हुए हमले
फ्रांस के ब्लड बैंक पर हुआ हमला कोई अकेली घटना नहीं है। इससे पहले यूरोप के कई देशों में सुपरमार्केट के रेफ्रिजरेशन सिस्टम को भी निशाना बनाया जा चुका है। इन घटनाओं में फ्रीजर का तापमान बढ़ने से बड़ी मात्रा में खाद्य सामग्री खराब होने का खतरा पैदा हुआ था।
पहला हमला: 11 अक्टूबर
-
फ्रांस के करीब 700 सुपरमार्केट के रेफ्रिजरेशन सिस्टम को निशाना बनाया गया।
-
इंटरमार्शे, कैरेफोर, मोनोप्रिक्स और ई. लेक्लर्क जैसे बड़े स्टोर प्रभावित हुए।
-
हैकर्स ने फ्रीजर को डिफ्रॉस्ट मोड में डाल दिया।
-
तापमान बढ़ने से फ्रोजन खाद्य पदार्थों के खराब होने की घटनाएं सामने आईं।
दूसरा हमला: 1 नवंबर
-
फ्रांस के अलावा बेल्जियम, नीदरलैंड, स्वीडन, आयरलैंड, एस्टोनिया और लक्जमबर्ग में भी घटनाएं सामने आईं।
-
100 से ज्यादा दुकानों के फ्रीजर प्रभावित हुए।
-
कुछ रिपोर्टों में प्रभावित दुकानों की संख्या 115 से अधिक बताई गई।
-
कई दुकानों को खाद्य सामग्री खराब होने की आशंका के चलते फ्रोजन और ठंडे उत्पाद हटाने पड़े।
रूस समर्थित हैकर समूहों पर शक, लेकिन पुष्टि नहीं
यूरोप में हुए इन साइबर हमलों के पीछे किसका हाथ है, इसकी आधिकारिक पुष्टि अभी नहीं हुई है। हालांकि, रूस समर्थित हैकर समूहों की संभावित भूमिका को लेकर संदेह जताया जा रहा है।
आयरलैंड की न्यूज वेबसाइट RTE की 5 नवंबर की रिपोर्ट के मुताबिक, रूस समर्थक दो हैकर समूहों नोनेम057(16) और जेड-पेंटेस्ट अलायंस ने डैनफॉस कंपनी की तकनीक को हैक करने का दावा किया था।
डैनफॉस रेफ्रिजरेशन और तापमान नियंत्रित करने वाले उपकरण बनाती है। इन समूहों के दावों के बाद यूरोप में हुए हमलों को लेकर उनकी संभावित भूमिका पर सवाल उठे हैं।
हालांकि, अभी तक इस बात का स्वतंत्र प्रमाण नहीं मिला है कि फ्रांस के ब्लड बैंक और सुपरमार्केट पर हुए हमलों के पीछे यही समूह थे। यूरोपीय जांच एजेंसियों ने भी किसी देश या संगठन को आधिकारिक रूप से जिम्मेदार नहीं ठहराया है।
स्वास्थ्य सेवाओं की साइबर सुरक्षा पर बढ़ी चिंता
फ्रांस के ब्लड बैंक पर हुआ हमला बताता है कि साइबर अपराधी अब केवल बैंक, सरकारी वेबसाइट और निजी कंपनियों को ही निशाना नहीं बना रहे, बल्कि स्वास्थ्य सेवाओं और जरूरी बुनियादी ढांचे से जुड़े उपकरण भी उनके निशाने पर हैं।
ब्लड बैंक, अस्पताल और दवा भंडारण केंद्रों में तापमान नियंत्रण की छोटी-सी गड़बड़ी भी गंभीर परिणाम पैदा कर सकती है। ऐसे में इंटरनेट से जुड़े उपकरणों के पासवर्ड बदलना, सॉफ्टवेयर अपडेट रखना और सुरक्षा निगरानी मजबूत करना बेहद जरूरी हो गया है।
फिलहाल फ्रांस के इस मामले में समय रहते अलार्म बजने से बड़ा नुकसान टल गया, लेकिन लगातार सामने आ रहे ऐसे हमले यूरोप की साइबर सुरक्षा व्यवस्था के लिए नई चुनौती बनते जा रहे हैं।
फ्रांस, ब्लड बैंक हैकिंग, साइबर अटैक, यूरोप साइबर हमला, फ्रेंच ब्लड एस्टैब्लिशमेंट, CERT-FR, रूस समर्थित हैकर्स, डाटा सिक्योरिटी, अंतरराष्ट्रीय समाचार, City Today